
「パソコンに詳しいから」と任された方へ
- 社長に説明しても「うちは狙われない」と言われる
社長へのご説明を、30分で一緒に行います。

従業員5〜50名の会社で、経営と情報管理を担う方へ
大きな漏洩の入口の多くは、外に公開しているサービスとアカウントでした。10人の会社にもある「基本の穴」です。3分で確かめ、塞ぐ順番と費用を決めます。
9月から大きな漏洩の公表が相次ぎ、10月9日には国が対策の徹底を呼びかけました。

AIを使った攻撃は、悪意ある侵害の4件に1件。前年より56%増えました。IBMの世界調査(2026年)
約24.6万件漏えいの可能性
VPN機器の脆弱性から侵入され、保守運用担当者のアカウントを悪用された
VPN機器の型番と更新日を、誰か言えますか
約2,362万件ユーザー関連データ
画像アップロードサーバの脆弱性を突かれた
公開しているサイトやサーバの更新担当は決まっていますか
約660万件退会者等を含むアカウント
Webシステムへの不正アクセス。うち約160万件で本人確認書類の画像
辞めた顧客や社員のデータを、いつまで持っていますか
最大94万8,498件
脆弱性を突いた不正アクセス。ポイント286万9,500円分が不正に交換され、同社は全額を補填すると発表
ポイントや会員情報は、すぐお金に変わります
1万5,382アカウント
管理用アカウントの認証情報を不正に取得され、約8か月にわたりアクセスされた
管理者のパスワードは、何人が知っていますか
約872万4,000件漏えいのおそれ
個人情報の扱いを任せた委託先で、社員のPC1台がマルウェアに感染。預けた顧客と従業員の情報がそのPCに一時保管されていた
取引先から預かったデータを、どのパソコンに置いていますか
2026年10月12日時点の公表情報
件数の単位は各社の公表どおりです(アカウント数や「漏えいの可能性」を含みます)。今後の調査で変わる場合があります。被害に遭われた各社を責める意図はありません。公表された原因から、同じ穴がないかを確かめるために整理しています。

社長と経理だけは、パスワードだけで入れる
アスクル(2025年)では、業務委託先に渡した管理者アカウントが多要素認証の例外になっていました。そのIDとパスワードが漏れて不正に使われたと、同社が調査結果で公表しています。
VPN機器やNASの型番を、誰も言えない
デジタル庁のGSSは、VPN機器の脆弱性が入口でした。脆弱性を探す不審なアクセスは、警察庁のセンサーで前年同期より51%増えています。
委託先や共有の管理者アカウントを、誰が使えるか把握していない
楽天ドライブは管理用アカウントの認証情報、デジタル庁は保守運用担当者のアカウントが悪用されました。委託先や共有、退職した人のアカウントも、正規の鍵として入口になり得ます。
免許証のコピーを、念のため全部とってある
タイムズカーでは、退会者を含む約660万件のアカウントのうち、約160万件で本人確認書類の画像が対象になりました。持っていないデータは漏れません。
バックアップはある。でも、戻したことはない
アスクルでは、オンラインのバックアップも一部が暗号化され、復旧に時間がかかったと、同社が調査結果で公表しています。報告の対象になる漏洩では、個人情報保護委員会への速報(おおむね3〜5日以内)も必要です。
社長へのご説明を、30分で一緒に行います。
診断は3万円(税別)。続けるかは結果を見て決められます。
10問に答えると、穴が見えます(「分からない」も穴)。回答は送信しません。

10月6日にデジタル大臣が呼びかけた3点を社員の行動に直し、お金の話の1行を足しました。
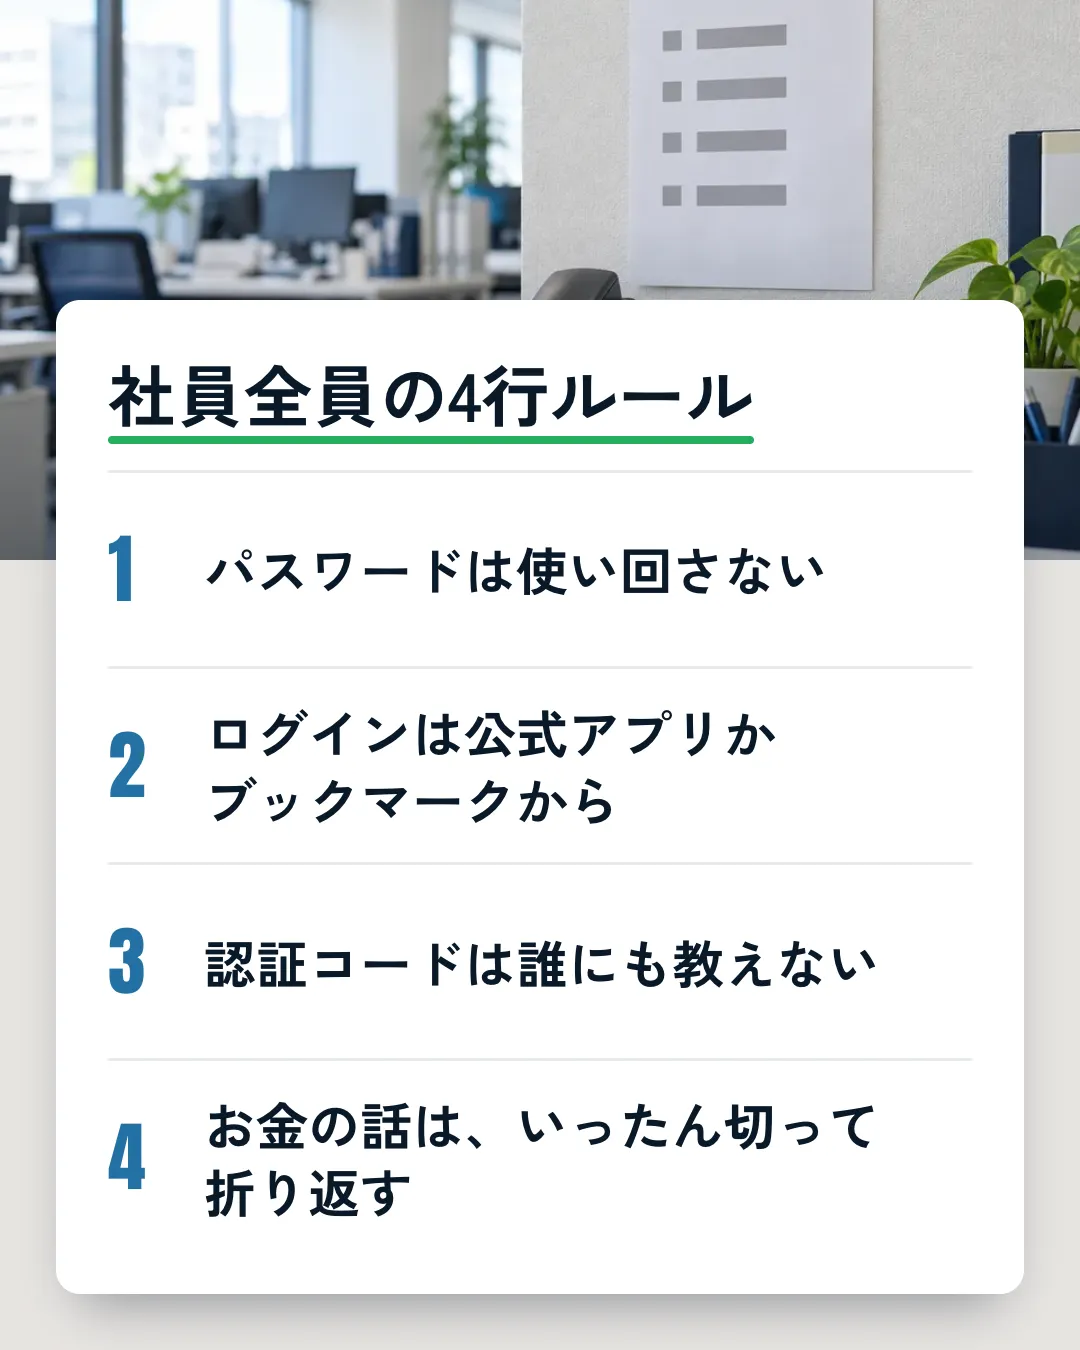
社員全員の4行ルール
価格は税別。止血パック以降は、診断の結果でお見積りします。
3万円
いまの位置を確かめる
お渡しするものリスクマップ・優先順位表(概算費用・時期・承認欄つき)・30日の実行計画
IPAの「中小企業の情報セキュリティ対策ガイドライン(第4.0版)」と25問の自社診断を土台に、9つの項目で実態を確かめます。資産と管理者、公開している機器、アカウントと多要素認証、バックアップ、端末、メール、委託先とクラウド、退職者と古いシステム、規程と教育です。取引先から確認票が届いている場合は、各問いを9項目に対応づけます。
結果は、社長に30分で直接ご説明します。優先順位表には概算の費用と時期を入れ、どれを進めるかをその場で決めていただけます。使える無償の支援や補助の枠があれば、あわせてお示しします(申請書の作成は行いません)。
15万円
SECURITY ACTION 一つ星まで
お渡しするもの多要素認証の適用状況表・初動カード・復旧テストの記録・一つ星の宣言
25〜45万円
二つ星の宣言と、評価制度★3の準備
お渡しするもの運用手順書・異常時の判断表・手動でやる代替手順
規程と台帳、社員教育と訓練、委託先のチェック、取引先の確認票への回答を整え、SECURITY ACTION 二つ星を宣言します。評価制度の★3で求められる対策も見すえて準備します(★3の取得をお約束するものではありません)。訓練は、メールを開いたかではなく、すぐ報告できたかで測ります。机上演習は、事前の説明・演習・振り返りの3段で行い、請求書の詐欺やメールの乗っ取りなど身近な題材に、公的な無料教材を使います。機器(UTM・EDR・WAF)が必要な場合は、複数の選択肢と費用を並べ、貴社が選べる形でご提案します。
月5万円〜
来年の更新に出せる記録を保つ
毎月のアカウント棚卸しと更新確認、一次相談。四半期ごとに経営向けの報告、年1回の復旧訓練と訓練メール(報告までの時間を記録)。評価制度の★3は1年ごとに更新する予定のため、翌年の更新や、取引先の確認票にそのまま出せるよう、対策の記録を毎月そろえます。入れた対策が30日後・90日後も続いているかを確かめます。最後は、社内で回せる担当者へ引き継ぎます。
「委託先から漏洩の連絡が来た」「会員情報が出回っているかもしれない」とき、初動の段取りを整え、貴社が依頼する専門の調査機関とのやり取りを進行管理します。報告に必要な事実(時系列・影響範囲・対応の記録)の整理も支援します。報告書の作成と提出は貴社が行います。必要に応じて、弁護士・行政書士へのご相談をお勧めします(相談先の探し方はお手伝いします)。
お金をかける前に、塞ぐ順番を決めます。機器やソフトの販売で利益は取りません。必要なときは、複数の選択肢と費用を並べます。
多要素認証の適用率、退職者アカウント0件、復旧テストの成否など、数字で確かめます。
管理者のパスワードは預かりません。作業は貴社の画面で、貴社の方が操作し、Kanau Tech は手順を示して横で確かめます。Kanau Tech の作業用アカウントが必要な場合は、貴社の管理者が個人別・多要素認証つき・期限つきで作り、終了時に貴社が削除します。削除は Kanau Tech も一緒に確かめます。
手順書・異常時の判断表・手動の代替手順を必ずお渡しします。Kanau Tech がいなくても続く状態がゴールです。
「絶対に漏れない」とは言いません
24時間の監視はしません
被害の調査はしません
法律上の代理はしません
役所の書類の代行はしません
攻撃する側もAIを使っています。IBMの世界調査(2026年)では、悪意ある侵害の4件に1件がAIを使ったもので、前年より56%増えました。同じ調査は、脆弱性が悪用されるまでの時間が短くなる中でも、既知の脆弱性が放置されていると指摘しています。IPAも10月9日に、外部に公開しているアプリケーションの精査、利用している外部サービスの洗い出し、保有データの再点検を速やかに行うよう呼びかけています。
狙われます。2026年上半期に警察庁へ報告されたランサムウェア被害123件のうち、79件(64%)が中小企業でした。被害から1か月未満で復旧できたのは、5割弱です。会社の大きさに関係なく、入れる穴があれば狙われます。取引先の大企業へ入る足がかりに委託先を狙う攻撃は、IPA「情報セキュリティ10大脅威 2026」の組織編で2位に挙がっています。
進められます。担当の方が兼任であることを前提に、作業を小さく分けます。管理者のパスワードは預からず、貴社の画面で一緒に操作します。
診断の中で、確認票の各問いを9項目に対応づけ、いま答えられることと、答えるために必要なことを分けて整理します。回答の作成までご希望の場合は、守りの道パッケージで対応します。
もちろんです。リスクマップ・優先順位表(費用・時期つき)・30日の実行計画は、貴社だけで進められる形でお渡しします。続けるかどうかは、それを見てから決めてください。
Kanau Tech の診断・止血パック・パッケージ・定期点検は、補助金の対象ではありません。
使えるのは「デジタル化・AI導入補助金2026 セキュリティ対策推進枠」で、対象はお助け隊サービスリストに載っているサービスの利用料(最大2年分)です。補助率は中小企業1/2以内・小規模事業者2/3以内、補助額は5万〜150万円です。申請は、事務局に登録されたIT導入支援事業者と一緒に行い、SECURITY ACTION の宣言とGビズIDプライムが必要です。
2026年10月9日時点で公表されている次の締切は、10月30日(金)17:00(6次)です。7次の日程は事務局が今後公表し、7次から一部の要件が変わります。必ず事務局の公募要領でご確認ください。
お助け隊サービスは、IPAが基準を定めた中小企業向けの見守りサービスです。相談窓口・異常の監視・駆けつけ・簡易保険がひとまとまりになっています。標準的な類型の価格上限は、ネットワーク監視型で月額1万円以下、端末監視型で1台あたり月額2,000円以下(税抜)です。
経済産業省とIPAが、取引先のセキュリティ対策を★の段階で示す制度を準備しています。★3(専門家の確認を経た自己評価)と★4(第三者による評価)の申請受付は、2027年3月頃に始まる予定です。★3は1年ごとに更新する仕組みになる予定です。取引先からの確認票は、今後この★を目安にしたものへ変わっていくと考えられます。
★3の取得をお約束することはできません。申請の方法や解説書の公開を待っている段階です。守りの道パッケージでは、★3で求められる対策を見すえて準備を進めます。
IPAの自己宣言制度「SECURITY ACTION」もあります。一つ星は基本の6か条に取り組む宣言、二つ星は自社診断と基本方針の公開が目安です。取引先への説明や、補助金申請の前提として使えます。Kanau Tech は二つ星を宣言しています。
置き換えを前提にしません。ベンダーに依頼すべき項目と、確かめるべき点を一覧にしてお渡しします。
診断の前に秘密保持契約を結びます。記録は暗号化して保管し、共有は貴社のご担当者に限ります。保管期間は、契約のときに貴社と決めます。
IPAの「中小企業の情報セキュリティ対策ガイドライン(第4.0版)」(2026年3月公表・無料)と25問の自社診断を土台に、9つの項目で現場を確かめます。社長へのご説明では、経済産業省とIPAの「サイバーセキュリティ経営ガイドライン」が示す、経営者が認識すべき3原則の考え方を使います。
なお、Kanau Tech のサービスは、IPAから認定を受けたものではありません。
聞き取りはオンラインで行えます。機器を見る必要がある場合は、千葉県と東京都は訪問、それ以外の地域は画面共有でうかがいます。
売り込みはしません。
パソコンのおおよその台数・確認票が届いているか(中身は秘密保持契約を結んでから拝見します)・使っているクラウドサービスの名前
お問い合わせフォームからも受け付けています。
件数・原因は2026年10月12日時点の公表情報です。